
Chosen Brick te espía en silencio
¿Sabías que un gobierno puede espiarte desde tu propio teléfono personal?
Irán lleva meses haciéndolo con un malware llamado Chosen Brick.
Las agencias de seguridad de Estados Unidos, Reino Unido y los Países Bajos acaban de publicar una alerta conjunta sobre esta herramienta de vigilancia activa desde 2025.
El objetivo no es robar dinero ni datos corporativos: es rastrear la vida entera de disidentes, activistas y periodistas que el régimen iraní considera una amenaza.
El engaño empieza en tu aplicación de mensajería favorita.
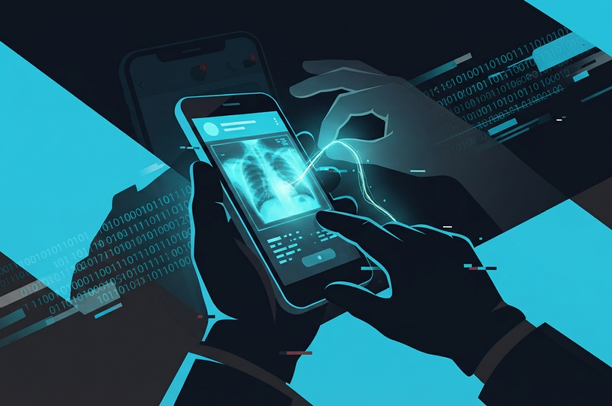
Los operadores investigan a sus víctimas durante semanas antes de contactarlas. Se hacen pasar por conocidos o por soporte técnico de WhatsApp y Telegram, generan confianza y luego envían un archivo trampa. Si el dispositivo corporativo tiene controles que bloquean la entrega, presionan para continuar desde el móvil personal. El archivo puede aparecer como un programa de utilidad o como unos resultados de resonancia magnética.
Abres el archivo y no ves nada raro.
Eso es exactamente lo que buscan. Mientras una pantalla de señuelo distrae tu atención, el malware se instala en silencio. Una vez dentro de tu equipo Windows, Chosen Brick se aferra al sistema mediante claves de registro Run para sobrevivir a cada reinicio, y añade exclusiones en Microsoft Defender para que el antivirus no lo detecte.
Cada víctima recibe su propio bot de Telegram como canal de control.
Así extrae los datos sin levantar sospechas: usa Telegram y servicios de almacenamiento en la nube para sacar capturas de pantalla, grabaciones de audio, correos y conversaciones del navegador. El FBI ha confirmado este uso de Telegram como canal de mando y control en ataques iraníes.
Esto no afecta solo a quienes huyen del régimen.
Periodistas, académicos y activistas de la diáspora iraní en cualquier país del mundo son objetivos potenciales, independientemente de dónde vivan o trabajen.
El malware puede descargar payloads secundarios para expandir el acceso de forma manual.
La información robada llega a filtrarse en sitios pro-iraníes para acosar públicamente a las víctimas, convirtiendo el espionaje en represión abierta.
La vigilancia puede volverse destrucción en segundos.
Chosen Brick no solo espía: sus operadores pueden ejecutar comandos para borrar datos del equipo infectado. Eso significa que la misma herramienta usada para rastrearte puede silenciarte de golpe. Y hay algo más que merece atención.
El patrón iraní de ciberespionaje va más lejos.
Chosen Brick no es un incidente aislado. Irán lleva años construyendo una infraestructura de vigilancia digital para silenciar voces críticas dentro y fuera de sus fronteras. Grupos vinculados al régimen han sido señalados por ataques a infraestructuras críticas y operaciones de influencia en múltiples países. El malware no apunta a sistemas abstractos: apunta a personas concretas y a sus movimientos diarios.
Los datos robados sirven para reconstruir tu vida entera.
Contactos, correos, mensajes en redes sociales y patrones de ubicación se combinan para trazar un mapa detallado de cada víctima. Ese perfil permite al régimen anticipar movimientos, identificar redes de apoyo y ejercer presión sobre familiares que aún permanecen dentro de Irán, multiplicando el daño.
Tres países han tenido que aliarse para exponer esta operación.
Que una alerta conjunta de esta magnitud haya sido necesaria dice mucho sobre la sofisticación del actor. No estamos ante un grupo de ciberdelincuentes oportunistas, sino ante un aparato estatal con recursos, paciencia y objetivos políticos muy definidos.
El dispositivo personal es el eslabón más débil.
Los atacantes lo saben y lo explotan deliberadamente. Si tu empresa tiene buenos controles, intentarán colarse por tu móvil privado o tu correo personal. Por eso la separación entre vida digital personal y profesional importa más de lo que parece, especialmente si trabajas en periodismo, activismo o investigación.
Protegerte empieza por dudar de quien te escribe.
Un mensaje inesperado de alguien que dice conocerte, o un archivo que nadie te pidió enviar, puede ser el primer ladrillo de Chosen Brick en tu vida.
Qué puedes hacer
- ✓Desconfía de archivos no solicitados en WhatsApp y Telegram, siempre.
- ✓Mantén Microsoft Defender activo y actualizado en todos tus dispositivos Windows.
- ✓Separa tus comunicaciones personales y profesionales con dispositivos distintos.
¿Estás seguro de que sabes quién te está escribiendo realmente?
La seguridad no se improvisa, se audita. En Nacata Security detectamos vulnerabilidades y protegemos tu empresa, porque un solo fallo puede costarte todo lo que has construido.
Artículos relacionados
Rapuncel duerme tus defensas
Kimsuky acecha desde GitHub
ShinyHunters asalta el FBI
Zimbra atrapada en espionaje ruso
Domina Prisma SD-WAN con INE
Nacata Security, contáctanos cuando quieras
Somos Nacata Security, conócenos
web: nacata.io
email: info@nacata.io
Teléfono: 919930793
LinkedIn: Nacata Security
El ecosistema de los actores maliciosos y la inteligencia que se genera sobre ellos: grupos APT y su atribución, bandas de ransomware, operaciones policiales y detenciones, mercados de la dark web, informes de threat intelligence y el trasfondo geopolítico del cibercrimen.
RATING
7.4
¿Quiénes somos?
En Nacata Security somos una empresa de ciberseguridad ofensiva especializada en auditorías y test de intrusión.
Detectamos, evaluamos y ayudamos a mitigar las vulnerabilidades de tus sistemas, redes y aplicaciones antes de que un atacante real las explote, ofreciendo una defensa 360º adaptada a cada cliente.
Estamos encantados de contactar contigo para lo que quieras.