
Corea del Norte saquea Bitget
¿Sabías que un exchange puede perder millones en horas sin que nadie lo note?
Bitget acaba de confirmarlo: 351,6 millones de dólares robados en una sola noche.
Los sistemas de seguridad de la plataforma detectaron transferencias no autorizadas desde un número limitado de wallets, pero el daño ya estaba hecho antes de que pudieran reaccionar.
Lo más inquietante es que los atacantes no forzaron ninguna puerta visible: comprometieron el sistema interno de autorización y lo usaron en su contra.
El ataque no fue un golpe de suerte ni un error puntual.
Los hackers accedieron a un sistema crítico dentro de la infraestructura de wallets de Bitget. Desde ahí, falsificaron datos de transacciones y activaron el proceso de firma de autorizaciones como si fueran operaciones legítimas. El dinero salió distribuido entre varias blockchains: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC y Base, afectando activos como ETH, XRP, BNB, AVAX, USDT y USDC.
La mayor pérdida individual: una sola cadena, XRP.
Mandiant y SlowMist se unieron al análisis junto a agencias policiales e instituciones de seguridad on-chain. Bitget suspendió todos los retiros de forma preventiva. La CEO Gracy Chen confirmó que algunas blockchains ya han congelado las direcciones de los atacantes, lo que limita su capacidad de mover parte del botín, aunque el grueso del daño ya está consumado.
Los patrones de IP y el rastreo on-chain apuntan a hackers norcoreanos organizados.
Chen lo confirmó: el análisis de IPs y el rastreo on-chain muestran consistencia alta con métodos de organizaciones norcoreanas conocidas. La plataforma reportó el caso a las instituciones correspondientes y coopera en una investigación global. Las cold wallets y la mayoría de los activos permanecen intactos.
El fondo de usuarios absorbe el golpe.
El User Protection Fund de Bitget supera los 464 millones de dólares, suficiente para cubrir las pérdidas. Los saldos no se han alterado y el trading sigue operando con normalidad. Pero la pregunta que queda en el aire es más incómoda que el propio robo.
Este no es el primer asalto norcoreano.
Hace unos meses, el mismo perfil de atacantes fue vinculado al robo de 1.500 millones a Bybit, el mayor robo cripto de la historia hasta entonces. El patrón se repite: acceso a sistemas internos de wallets, falsificación de datos y activación fraudulenta del proceso de autorización. No es un exploit público: es una infiltración quirúrgica en la lógica interna de las plataformas.
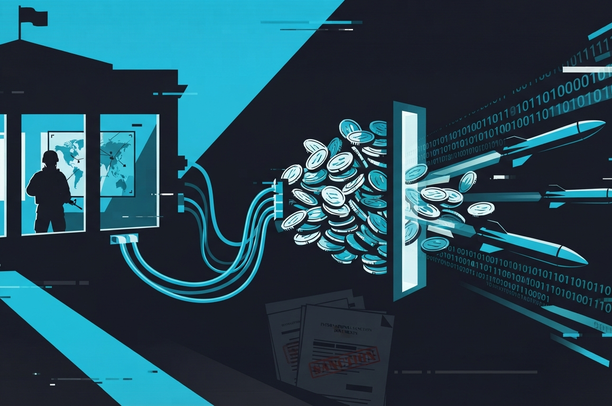
Corea del Norte ha convertido el robo cripto en industria estatal.
Los grupos vinculados al régimen llevan años acumulando fondos mediante ataques a exchanges, protocolos DeFi y puentes entre blockchains. Los analistas estiman que estos robos financian directamente programas de armamento. No es cibercrimen oportunista: es una estrategia económica para eludir sanciones internacionales y sostener al régimen.
La pregunta que nadie quiere responder: ¿cómo entraron exactamente?
Bitget reconoce que el método concreto de intrusión sigue bajo investigación activa. Eso significa que, por ahora, ni ellos mismos saben con certeza qué fallo inicial abrió la puerta. Esa incertidumbre es, en sí misma, una señal de alarma para todo el sector.
El vector de entrada sigue siendo un misterio abierto.
Mientras la investigación avanza, otras plataformas deberían revisar sus sistemas de autorización interna. Si los atacantes comprometieron el backend de wallets sin dejar rastro inmediato, nada garantiza que ese método no pueda replicarse en otro exchange con arquitectura similar. La amenaza no desaparece con el cierre del caso.
El robo terminó, la amenaza no.
Corea del Norte no va a detenerse. Y mientras el método exacto de intrusión permanezca sin respuesta, el sector cripto entero debería estar mirando por encima del hombro.
¿Qué puedes hacer?
- ✓Diversifica tus activos entre cold wallets y exchanges auditados.
- ✓Activa todas las alertas de movimiento disponibles en tus cuentas.
- ✓Comprueba si tu exchange publica auditorías de seguridad verificables.
¿Cuánto confías realmente en que tu exchange sobreviviría un ataque así?
La seguridad no se improvisa, se audita. En Nacata Security detectamos vulnerabilidades y protegemos tu empresa, porque un solo fallo puede costarte todo lo que has construido.
Artículos relacionados
Keio descarrila ante el ransomware
BlueShell acecha Linux en Japón
Moucka roba miles de millones
LiteLLM infectó 2.500 empresas

eMAPT conquista lo móvil
Nacata Security, contáctanos cuando quieras
Somos Nacata Security, conócenos
web: nacata.io
email: info@nacata.io
Teléfono: 919930793
LinkedIn: Nacata Security
El ecosistema de los actores maliciosos y la inteligencia que se genera sobre ellos: grupos APT y su atribución, bandas de ransomware, operaciones policiales y detenciones, mercados de la dark web, informes de threat intelligence y el trasfondo geopolítico del cibercrimen.
RATING
7.1
¿Quiénes somos?
En Nacata Security somos una empresa de ciberseguridad ofensiva especializada en auditorías y test de intrusión.
Detectamos, evaluamos y ayudamos a mitigar las vulnerabilidades de tus sistemas, redes y aplicaciones antes de que un atacante real las explote, ofreciendo una defensa 360º adaptada a cada cliente.
Estamos encantados de contactar contigo para lo que quieras.