
GlobalProtect desató el caos
¿Imaginas recibir una factura perfecta de tu compañía eléctrica que nunca emitió?
Eso es exactamente lo que ocurrió entre abril y septiembre de 2026.
Los atacantes robaron datos reales de clientes y los usaron para construir facturas personalizadas enviadas a personas que no tenían ningún motivo para sospechar.
La operación combinó un fallo en VPN corporativas con inyecciones SQL masivas, y convirtió registros de deudores reales en munición para una campaña de fraude a escala industrial.
Así fue como una brecha se convirtió en fábrica de fraude.
Los investigadores de SOCRadar rastrearon la operación, bautizada como Operation Master, hasta servidores controlados por los atacantes. El punto de entrada fue CVE-2026-0257, un fallo en GlobalProtect que permitía crear sesiones VPN sin credenciales válidas. Los atacantes escanearon cientos de millones de direcciones, filtraron pasarelas vulnerables y las sometieron a un bucle automatizado de exploit, logrando acceso confirmado a siete gateways en cuatro países.
Pero entrar era solo el principio del plan.
Una vez dentro, lanzaron ataques de inyección SQL automatizados contra al menos nueve sistemas de bases de datos. En uno de los servidores de facturación ejecutaron comandos directamente sobre la base de datos y filtraron información a través de peticiones DNS con estructura inusual. En una sola extracción recuperaron 24.558 registros de deudores. También usaron AdaptixC2 para controlar dos servidores Windows comprometidos.
Más de 2,4 millones de mensajes fraudulentos disparados en pocos meses.
Con los datos en su poder, los atacantes construyeron un panel de fraude que cambiaba su imagen para suplantar a distintas compañías de suministros. Usaron doce buzones de Microsoft 365 secuestrados y ocho pasarelas SMS. Cada mensaje llegaba personalizado con los datos reales del cliente, haciendo que cualquier destinatario tuviera motivos sólidos para pagar sin dudar.
Este esquema no es exclusivo de un sector.
Cualquier empresa con bases de datos de clientes y facturación periódica, desde telecomunicaciones hasta seguros, puede convertirse en origen de una campaña similar.
El acceso VPN sin credenciales combinado con extracción automatizada hace la escala difícil de frenar.
El panel generó 622.666 enlaces personalizados y registró 317.696 clics; la exposición en facturas fraudulentas superó los 150 millones de reales.
La infraestructura cayó, pero la amenaza no.
A mediados de septiembre la infraestructura visible se desconectó, pero los investigadores no pudieron confirmar si la operación se detuvo o simplemente se mudó. Los datos ya robados siguen circulando, y las organizaciones afectadas aún no saben con certeza qué clientes fueron objetivo.
El fraude también llegó por teléfono.
Además de correos y SMS con facturas falsas, los atacantes usaron phishing de código de dispositivo contra cuentas corporativas y llamadas telefónicas para obtener códigos de verificación. Estas técnicas son especialmente peligrosas porque la víctima interactúa con una pantalla de inicio de sesión real o recibe una llamada aparentemente legítima, lo que hace casi imposible distinguirlas de un proceso auténtico sin formación previa.
Primero vendieron los datos robados y luego los usaron.
Los investigadores vincularon al operador con un perfil que vendía registros robados del sector energético en foros especializados. Las mismas organizaciones aparecían listadas semanas antes de que sus datos se cargaran en las campañas de fraude. Eso revela una doble monetización: primero vender, luego usar directamente los mismos registros para perseguir pagos.
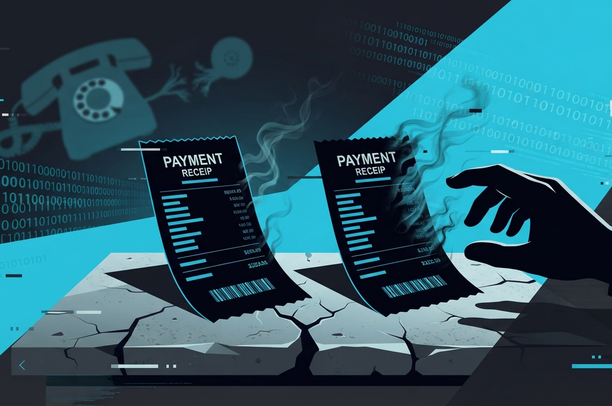
Una factura con tus datos reales es casi imposible de ignorar.
Algunas páginas de pago mostraban el nombre completo del cliente, su dirección y una copia visual del recibo original. Eso elimina la mayoría de señales de alerta que normalmente detectamos en un intento de fraude convencional.
Así se protege quien recibe una factura sospechosa.
Antes de pagar cualquier factura que llegue por correo, SMS o WhatsApp, compruébala directamente en tu área de cliente o llama al número que ya tenías guardado, no al que aparece en el mensaje. Si la empresa que te factura ha sufrido una brecha, avisa también a sus clientes para que estén alerta.
No pagues sin verificar por tu cuenta.
La próxima factura que te llegue con todos tus datos correctos podría ser la más peligrosa de todas. ¿Sabrías distinguirla de una real?
Qué puedes hacer
- ✓Verifica cualquier factura inesperada desde tu cuenta oficial antes de pagar.
- ✓Parchea dispositivos de acceso remoto expuestos y revisa sesiones VPN activas.
- ✓Rechaza aprobaciones de código de dispositivo no solicitadas y activa alertas.
¿Reconocerías una factura falsa hecha con tus propios datos reales?
La seguridad no se improvisa, se audita. En Nacata Security detectamos vulnerabilidades y protegemos tu empresa, porque un solo fallo puede costarte todo lo que has construido.
Artículos relacionados
Impresoras repartieron notas de rescate
Moucka roba miles de millones
El CISO pierde el control total
Corea del Norte saquea Bitget
Domina Prisma SD-WAN con INE
Nacata Security, contáctanos cuando quieras
Somos Nacata Security, conócenos
web: nacata.io
email: info@nacata.io
Teléfono: 919930793
LinkedIn: Nacata Security
Ciberataques que ya han sucedido y están confirmados: empresas hackeadas, datos filtrados, servicios caídos por un ataque, rescates pagados.
Casos reales, con nombre propio y consecuencias claras, explicados de forma sencilla para que cualquier persona entienda qué pasó y a quién afectó.
RATING
8.7
¿Quiénes somos?
En Nacata Security somos una empresa de ciberseguridad ofensiva especializada en auditorías y test de intrusión.
Detectamos, evaluamos y ayudamos a mitigar las vulnerabilidades de tus sistemas, redes y aplicaciones antes de que un atacante real las explote, ofreciendo una defensa 360º adaptada a cada cliente.
Estamos encantados de contactar contigo para lo que quieras.