
ShinyHunters asalta Cl0p
¿Sabías que un malware puede tomar decisiones sin que ningún humano lo ordene?
CLOSEDQUORUM lo hace: cuatro modelos de IA votan cada movimiento.
Cisco Talos ha documentado el primer implant para Windows que delega sus decisiones de ataque a modelos de lenguaje comerciales, sin necesitar servidor propio ni operador humano.
DeepSeek, Qwen, Mistral y Gemini votan si robar credenciales, inyectar código o establecer persistencia, y el implant ejecuta la opción ganadora automáticamente.
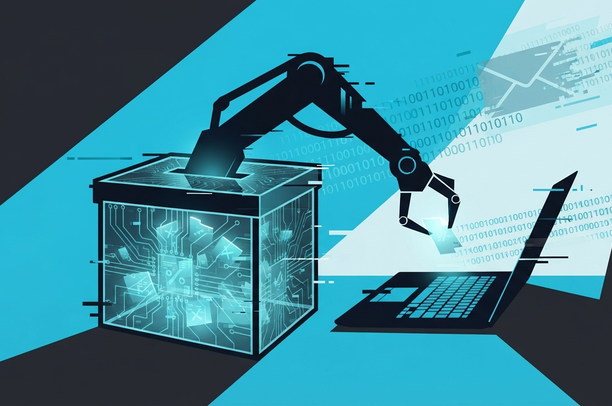
Así funciona por dentro CLOSEDQUORUM, el malware que vota.
El implant, escrito en Go y dirigido a Windows, no necesita un servidor C2 tradicional. Consulta hasta cuatro modelos de IA comerciales y les pregunta qué hacer. Cada modelo emite su voto y la opción con más apoyo se ejecuta automáticamente. Después empaqueta volcados de LSASS, contraseñas del navegador y datos de carteras de criptomonedas, y los envía al canal de Discord del operador.
No hay humano al mando. Solo modelos que deciden.
Talos aún no ha confirmado uso en activo y la versión pública lleva claves API de prueba sin valor real. Pero las versiones de desarrollo apuntan a que el creador fabrica copias personalizadas para cada operador. La arquitectura elimina la infraestructura propia: usa los servidores de Anthropic, Mistral o Google como cerebro de mando, lo que complica la atribución y el bloqueo.
El servidor C2 ya no existe: lo reemplaza la IA comercial.
CLOSEDQUORUM no es el único caso así.
El botnet CARBONATO compromete Docker daemons sin autenticación e instala un framework legítimo de IA para robar claves de API y recibir órdenes por Telegram.
Reutilizar infraestructura legítima de IA hace que el tráfico malicioso sea casi indistinguible del normal.
SpyCloud encontró exposición activa por infostealer en 1.787 organizaciones del sector del agua en EE. UU., con credenciales comprometidas en 258.
La IA legítima se convierte en cómplice involuntaria.
Cuando el malware usa los mismos endpoints de Anthropic o Google que cualquier empresa legítima, los sistemas de detección tradicionales pierden su punto de referencia. No hay IP maliciosa que bloquear, no hay dominio sospechoso que filtrar. Solo tráfico HTTPS hacia servidores de confianza.
La IA también construye malware sin saberlo.
Group-IB descubrió RemControl, un banking trojan para Android como malware-as-a-service que ataca clientes de más de 30 bancos en Europa Occidental, Oriente Medio y Canadá. Su API expuesta revela que partes de la plataforma se construyeron engañando a un asistente de IA, diciéndole que desarrollaba una app de cuestionarios. Una superposición de phishing llegó a contener una respuesta completa del asistente visible al usuario.
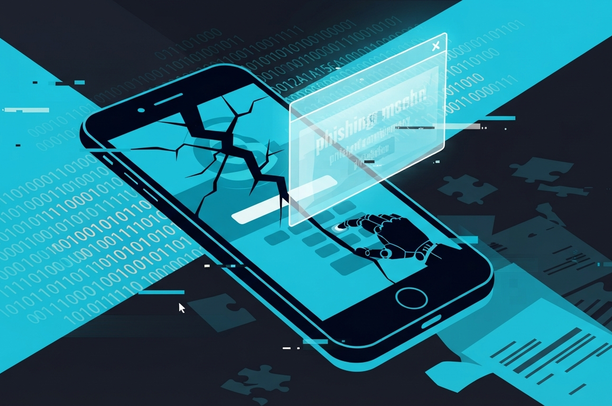
El asistente de IA creyó que hacía un juego educativo.
Una vez instalado con permisos de Accesibilidad, RemControl superpone pantallas de phishing sobre apps bancarias reales, graba la pantalla y registra cada tecla. El operador obtiene control total del dispositivo sin que el usuario note nada hasta que su cuenta está vacía.
Y mientras tanto, BragJack secuestra tu asistente de navegador.
Investigadores de Forever revelaron BragJack, fallos que permiten a una extensión maliciosa controlar los asistentes de IA en Chrome, Edge, Opera Neon y Perplexity Comet. El asistente confía en comandos de una página específica, y una extensión instalada puede secuestrarla inyectando scripts, enviando prompts propios sin interacción del usuario y llegando a leer correos o activar la cámara.
Los bounties pagados: entre 600 y 7.000 dólares.
Tres técnicas distintas, un patrón común: la IA que usas cada día puede convertirse en el vector de ataque sin que lo notes.
Qué puedes hacer
- ✓Revisa qué extensiones de navegador acceden a tus páginas de IA.
- ✓Instala apps bancarias solo desde tiendas oficiales verificadas.
- ✓Monitoriza el tráfico corporativo saliente hacia APIs de IA.
¿Estás preparado para que la IA de tu empresa tome decisiones sin pedirte permiso?
La seguridad no se improvisa, se audita. En Nacata Security detectamos vulnerabilidades y protegemos tu empresa, porque un solo fallo puede costarte todo lo que has construido.
Artículos relacionados
CAIRN: rastreador de malware con IA
HackThisSite sigue en pie
MessiahGPT forja malware sin límites
Ransomware: nadie se recupera

eMAPT conquista lo móvil
Nacata Security, contáctanos cuando quieras
Somos Nacata Security, conócenos
web: nacata.io
email: info@nacata.io
Teléfono: 919930793
LinkedIn: Nacata Security
Explicaciones a fondo de cómo funcionan las técnicas de ataque y defensa en ciberseguridad: desde métodos de intrusión hasta análisis de malware.
Contenido didáctico y de análisis, útil para entender el “cómo” más allá de la noticia del momento.
RATING
8.2
¿Quiénes somos?
En Nacata Security somos una empresa de ciberseguridad ofensiva especializada en auditorías y test de intrusión.
Detectamos, evaluamos y ayudamos a mitigar las vulnerabilidades de tus sistemas, redes y aplicaciones antes de que un atacante real las explote, ofreciendo una defensa 360º adaptada a cada cliente.
Estamos encantados de contactar contigo para lo que quieras.